Sinhronizacija uporabnikov PRO.4 ERP iz Active Directory (LDAP) in Microsoft Entra ID (Azure AD)
Opis funkcionalnosti
Pro.4 samodejno ustvarja, posodablja in – po želji – deaktivira uporabnike v ERP-ju na podlagi imeniške skupine v vaši organizaciji. Namesto ročnega vnašanja se uporabniki prevzamejo iz AD imenika, ob vsakem zagonu pa so podatki znova usklajeni. Rezultat: manj ročnega dela, hitrejši onboarding in bistveno manjše varnostno tveganje, saj računi zaposlenih ob odhodu ne ostanejo aktivni.
Rešitev deluje z lokalnim Active Directory (prek protokola LDAP) in z Microsoft Entra ID (Azure AD, prek Microsoft Graph API). Pokriva celoten življenjski cikel računa (ustvarjanje → posodabljanje → reaktivacija → deaktivacija), z vgrajenimi varnostnimi varovalkami, revizijsko sledjo in preglednim poročilom o vsaki izvedbi.
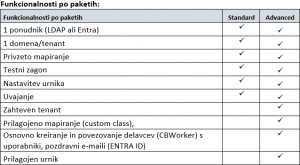
Opis funkcionalnosti:
-Ustvarjanje uporabnikov – nove člane imeniške skupine ustvari kot Pro.4 uporabnike s privzetim podjetjem, jezikom, modulom in privzetimi skupinami.
-Posodabljanje – usklajuje ime, priimek, e-pošto in domensko uporabniško ime. Ujemanje poteka prek trajnega identifikatorja (polje SYSUser.uid = Windows SID pri LDAP oz. Azure object ID pri Entra), zato preimenovanje osebe v imeniku ne ustvari podvojenega računa.
-Deaktivacija odsotnih – uporabnike, ki jih imenik ne vrne več, po želji deaktivira (z varovalkami spodaj).
-Ponovna aktivacija in ponastavitev skupin – deaktiviran uporabnik, ki se v imeniku znova pojavi, se samodejno reaktivira; opcijsko se mu skupine ponastavijo na privzete (dostop se »začne iz nič«).
-Kadrovski zapis (opcijsko) – ob vklopu za novega uporabnika ustvari tudi kadrovski zapis (CBWorker) ali poveže obstoječega po e-pošti (OPOMBA – Izvede se osnovni vnos, ne upošteva se specifik modulov kot so HRM, CRM, itd…).
-Pozdravno e-sporočilo (opcijsko) – samo pri Entra ID: novemu uporabniku pošlje pozdravno e-sporočilo s povezavo za nastavitev lastnega Pro.4 gesla (poleg prijave prek Microsoft SSO).
-Zagon in poročanje – ročni zagon iz aplikacije ali samodejni zagon po urniku; ob zaključku pregledno HTML poročilo in obvestilo prejemnikom.
-Testni način in združljivost – testni način (dry-run) prikaže, kaj bi se zgodilo, brez shranjevanja; večjezično poročilo; podpora MariaDB in Microsoft SQL Server.
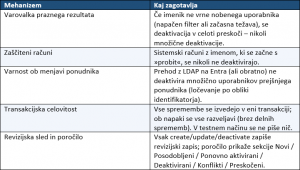
Varnostne varovalke
Sistemske zahteve:
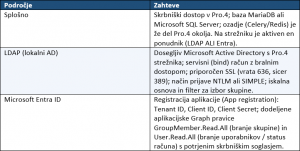
Omejitve:
-Onpremise/dedicated postavitev PRO.4 aplikacije – LDAP/Entra ID avtentikacija je možna le na dedicated ali on premise strežniku, NE na multitenant.
-En ponudnik na strežnik – na posameznem strežniku je aktiven LDAP ALI Entra ID, ne oba hkrati.
-LDAP = Microsoft AD – funkcionalnost cilja Microsoft AD (atributa sAMAccountName in objectSid). Imeniki, ki niso Microsoft AD (npr. OpenLDAP), so podprti le s prilagojeno izvedbo.
-Obvezna e-pošta na uporabnikih – uporabniki brez e-pošte (atribut mail) se pri Entra/LDAP ne uvozijo.
-Sprememba SID – če račun ob migraciji med domenami dobi nov objectSid, se obravnava kot nov uporabnik.
-Pozdravni e-mail – pozdravno e-sporočilo je na voljo samo pri Entra ID (pri LDAP se prijava preverja neposredno na AD).
Prednosti:
-Problem:
Ročno delo – ročni onboarding in offboarding uporabnikov je zamuden in nagnjen k napakam.
Osiroteli računi – ob odhodu zaposlenega račun pogosto ostane aktiven (varnostno in licenčno tveganje).
Neusklajenost – podatki uporabnikov (ime, e-pošta, domensko ime) se v ERP-ju in imeniku razhajajo.
-Vrednost za stranko
Avtomatizacija cikla – uporabniki se samodejno ustvarijo, posodobijo in (po želji) deaktivirajo.
Varnost in skladnost – takojšnja odstranitev dostopa ob odhodu iz imeniške skupine; ni pozabljenih računov.
Sledljivost – vsaka sprememba (kdo, kdaj, katera polja) je zabeležena v revizijski sledi.
Zanesljivost – testni način pred pravim zagonom in transakcijska celovitost (brez delnih sprememb).
Koristi:
Avtomatiziran življenjski cikel uporabnikov + vgrajena varnost (ni »osirotelih« računov) + preglednost (poročilo in revizijska sled).